HTTPS : c’est quoi et pourquoi Chrome avertit vos visiteurs

HTTPS : c’est quoi, et pourquoi Chrome avertit vos visiteurs depuis octobre 2026

Dans Création de site

Depuis le 21 octobre 2026, Chrome demande la permission à vos visiteurs avant d’ouvrir un site en HTTP. Un message, deux choix, et le doute s’installe.

Google l’a annoncé ce jour-là : le réglage « Always Use Secure Connections » est désormais activé par défaut pour tous les utilisateurs de Chrome. Un site qui n’a pas de version HTTPS fait donc patienter chaque nouveau visiteur devant une alerte. Chrome est le premier navigateur à aller jusque-là.

Nous avons relu l’annonce de Google et les nouvelles règles des certificats, puis vérifié notre propre domaine le 3 novembre 2026. Au programme : la définition du HTTPS en clair, ce que voit votre visiteur, les certificats gratuits ou inclus, la migration en 6 étapes. Et un test de 30 secondes qui nous a appris quelque chose sur notre propre site.
L’essentiel en 30 secondes

  • Le HTTPS est la version sécurisée du HTTP : les échanges entre le navigateur et le site sont chiffrés par TLS, et un certificat prouve l’identité du site. Depuis le 21 octobre 2026, Chrome avertit tous ses utilisateurs avant d’ouvrir un site en HTTP. Sans HTTPS, vous perdez des visiteurs dès le premier clic.
  • Le certificat peut être gratuit avec Let’s Encrypt, ou inclus dans votre offre d’hébergement. Sa durée maximale est passée de 398 à 200 jours le 15 mars 2026 : automatisez le renouvellement.
  • La migration tient en 6 étapes, avec des redirections 301 directes pour garder votre référencement.
  • Testez vos 4 adresses (http et https, avec et sans www) : chacune doit mener à la même adresse HTTPS.

Qu’est-ce que le protocole HTTPS ?

Le HTTPS, c’est le HTTP de toujours, enveloppé dans une connexion chiffrée. Le HTTP sert à échanger des pages entre un navigateur et un serveur. En HTTPS, ces échanges passent par le protocole TLS. Ils deviennent illisibles et infalsifiables pour quiconque se trouve entre les deux : un réseau Wi-Fi public, un fournisseur d’accès, un pirate.

Le certificat installé sur le serveur joue le rôle de carte d’identité. Il est délivré par une autorité de certification, qui a vérifié que le demandeur contrôle bien le nom de domaine. C’est lui que le navigateur contrôle avant d’afficher la page.

HTTPHTTPS
Adressehttp://https://
Port par défaut80443
ChiffrementAucun : les données circulent en clairTLS
Identité du siteNon vérifiéeProuvée par un certificat
Dans Chrome depuis le 21 octobre 2026Alerte avant la première visiteAucun message

SSL ou TLS ? On parle encore de « certificat SSL » par habitude. Le SSL est pourtant abandonné : l’IETF a déclaré SSL 3.0 obsolète en 2015 (RFC 7568). Les connexions actuelles utilisent TLS, dont la version 1.3 date de 2018 (RFC 8446). Le mot est resté dans les offres commerciales.

À retenir : HTTPS = HTTP + chiffrement TLS + certificat qui prouve l’identité du site.

Que change l’alerte de Chrome depuis le 21 octobre 2026 ?

Chrome ne se contente plus d’afficher « Non sécurisé » dans la barre d’adresse : il demande l’accord du visiteur avant de charger un site en HTTP. Google explique que l’ancien badge passait inaperçu et prévenait l’internaute trop tard, une fois ses données déjà envoyées.

  • Qui voit l’alerte : tous les utilisateurs de Chrome, depuis l’annonce du 21 octobre 2026. Ceux qui avaient activé la protection renforcée de la Navigation sécurisée l’avaient déjà depuis Chrome 147, en avril 2026.
  • Quand : à la première visite d’un site en HTTP. Une fois que le visiteur a accepté, Chrome ne redemande plus, sauf s’il n’est pas revenu depuis au moins deux semaines.
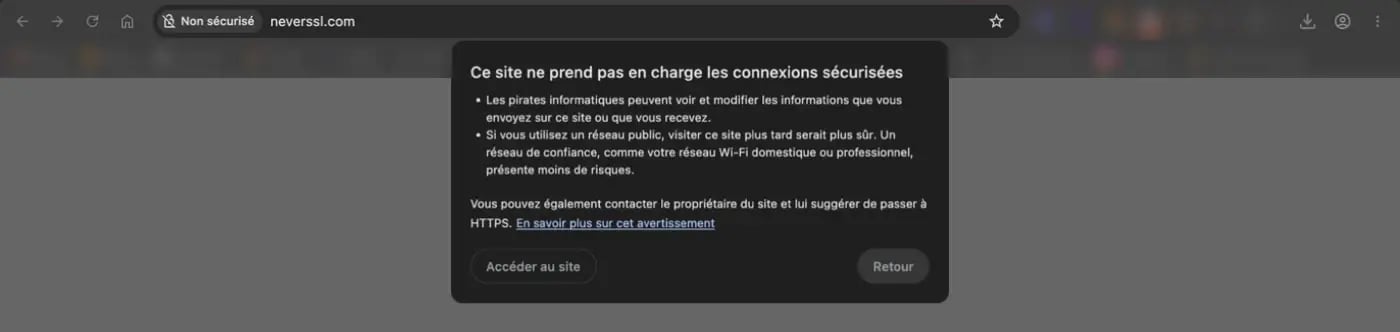
  • Ce qu’il voit : une fenêtre titrée « Ce site ne prend pas en charge les connexions sécurisées ». Elle prévient que des pirates peuvent voir et modifier les informations échangées, puis propose « Accéder au site » ou « Retour ».
  • Les exceptions : les adresses qui ne peuvent pas obtenir de certificat public, comme l’interface d’une box (192.168.0.1) ou un intranet (intranet/), ne déclenchent pas d’alerte.

Nous l’avons vérifié le 3 novembre 2026, dans Chrome à jour, sur un site qui n’existe qu’en HTTP :

Alerte de Chrome sur un site en HTTP : Ce site ne prend pas en charge les connexions sécurisées, avec les boutons Accéder au site et Retour
L’alerte affichée par Chrome sur neverssl.com, un site qui n’existe qu’en HTTP. Capture Blog du Webdesign, 3 novembre 2026

Bonne nouvelle pour les sites qui ont une version HTTPS. Depuis 2023, Chrome convertit automatiquement les liens en http:// vers https://, et ne revient au HTTP que si la version sécurisée ne répond pas. Un vieux lien en HTTP vers votre site ne déclenche donc pas l’alerte, tant que votre adresse en HTTPS fonctionne.

Selon Google, près de 95 % des utilisateurs de Chrome sur ordinateur ne voient aucune alerte HTTP en une semaine. Moins de 1 % en voient trois ou plus. L’alerte est rare. C’est justement ce qui la rend si visible sur le site qui la déclenche.

À retenir : un site sans version HTTPS fait désormais passer chaque nouveau visiteur par un écran d’alerte.

Pourquoi passer votre site en HTTPS en 2026 ?

Pour ne pas perdre vos visiteurs à la porte, protéger ce qu’ils vous envoient et rester crédible auprès de vos clients.

  • Vos visiteurs : avec l’alerte de Chrome, un site en HTTP se présente par un avertissement. Pour une première visite, c’est souvent la dernière.
  • Leurs données : un formulaire de contact, un espace client ou une page de paiement en HTTP envoient les informations en clair. Google rappelle qu’une connexion HTTP peut aussi être détournée, c’est-à-dire remplacée par un contenu piégé.
  • Votre référencement : Google utilise le HTTPS comme signal de classement depuis le 7 août 2014. Il le décrivait alors comme un signal « très léger », qui concernait moins de 1 % des requêtes. Le HTTPS ne vous fera pas gagner de places à lui seul. L’alerte, elle, peut vous faire perdre des clics.
  • Votre image : pour un webdesigner ou une agence, un site client qui affiche une alerte, c’est une question gênante au prochain rendez-vous.

Le HTTPS n’est que le premier des 12 réflexes pour sécuriser un site web. Il ne protège ni d’une faille du serveur, comme la faille PHP du 21 octobre 2026, ni d’un mot de passe trop faible.

À retenir : en 2026, le HTTPS est le minimum attendu, pas un bonus de référencement.

Comment obtenir un certificat SSL/TLS, et combien ça coûte ?

Souvent gratuitement : Let’s Encrypt délivre des certificats sans frais, et de nombreux hébergeurs et créateurs de sites les installent pour vous. Le choix dépend surtout de qui gère votre serveur.

SolutionPrixPour quiÀ savoir
Let’s EncryptGratuitServeur que vous gérez (VPS, dédié), ou hébergeur compatibleCertificats de 90 jours, renouvelés automatiquement par un client ACME comme Certbot
Certificat de l’hébergeurInclus ou payant selon l’offreHébergement mutualiséVérifiez qu’il couvre aussi la version avec www. Comparez les offres dans notre sélection d’hébergeurs web.
Créateur de site hébergé, par exemple e-monsiteSSL inclus dans les offres Business (186 €/an) et E-commerce (324 €/an), ou Pack SSL à 45 € TTC par an avec une version ProSite vitrine ou boutique, sans gestion techniqueInstallation et renouvellement pris en charge par l’éditeur
Certificat payant à validation d’organisation (OV ou EV)VariableEntreprises qui veulent faire vérifier l’identité de leur sociétéLe chiffrement est le même qu’avec un certificat gratuit, seule la vérification diffère

Tarifs e-monsite relevés sur e-monsite.com le 3 novembre 2026. e-monsite fait partie du même groupe que le Blog du Webdesign.

Des certificats de plus en plus courts

Les navigateurs et les autorités de certification, réunis dans le CA/Browser Forum, ont voté en avril 2025 une baisse progressive de la durée maximale des certificats :

Certificat émis à partir duDurée maximale
Avant le 15 mars 2026398 jours
15 mars 2026200 jours
15 mars 2027100 jours
15 mars 202947 jours

Let’s Encrypt va plus vite : ses certificats passeront de 90 à 64 jours le 10 février 2027, puis à 45 jours le 16 février 2028. Son conseil est simple : ne renouvelez plus à la main, automatisez, et mettez en place une alerte si un certificat n’est pas renouvelé à temps.

À retenir : un certificat gratuit protège aussi bien qu’un payant, à condition que son renouvellement soit automatique.

Comment passer un site de HTTP à HTTPS en 6 étapes ?

Installez le certificat, redirigez chaque adresse HTTP en 301 vers sa version HTTPS, corrigez les liens internes, puis prévenez Google. Sur un créateur de site hébergé, les étapes 1 et 2 se font souvent d’un clic dans l’interface.

  1. Installez le certificat pour toutes les versions du domaine, avec et sans www.
  2. Redirigez chaque adresse HTTP en 301 vers la même adresse en HTTPS, côté serveur. Google recommande des redirections permanentes et sans chaîne : une seule étape entre l’ancienne adresse et la nouvelle.
  3. Remplacez les liens en http:// dans vos pages, menus, images, scripts et feuilles de style. Une ressource restée en HTTP sur une page HTTPS crée du « contenu mixte », que le navigateur peut bloquer.
  4. Mettez à jour les balises canonical et le sitemap avec les adresses en HTTPS, puis soumettez le nouveau sitemap dans la Search Console.
  5. Vérifiez les deux versions dans la Search Console. Google précise qu’un passage de HTTP à HTTPS ne demande pas l’outil de changement d’adresse.
  6. Automatisez le renouvellement du certificat et notez sa date d’expiration dans votre suivi de maintenance.

Pour le reste de l’optimisation technique, notre guide SEO et GEO 2026 détaille la checklist complète. Et si le site tourne sous WordPress, profitez-en pour appliquer nos 6 conseils contre le piratage.

À retenir : une redirection 301 directe par adresse, c’est ce qui préserve vos positions dans Google.

Comment vérifier que votre site est bien en HTTPS ?

Tapez les quatre variantes de votre adresse : http:// et https://, avec et sans www. Chacune doit arriver sur la même adresse HTTPS finale, en une redirection au plus.

Nous l’avons fait le 3 novembre 2026 sur blogduwebdesign.com, avec l’outil en ligne de commande curl :

Adresse testéeRéponse du serveurRedirections
https://www.blogduwebdesign.com/200, la page s’affiche0
http://www.blogduwebdesign.com/301 vers https://www.blogduwebdesign.com/1
https://blogduwebdesign.com/301 vers https://www.blogduwebdesign.com/1
http://blogduwebdesign.com/301 vers http://www.blogduwebdesign.com/, puis vers la version HTTPS2

Test Blog du Webdesign du 3 novembre 2026, commande curl -sI.

Trois adresses sur quatre sont parfaites. La dernière fait un détour par une deuxième adresse en HTTP avant d’arriver en HTTPS. Elle ne déclenche pas l’alerte de Chrome, qui tente d’abord la version HTTPS, mais c’est exactement le genre de chaîne que Google conseille d’éviter. Et c’est le genre de détail que seul ce test fait remonter.

Pour le faire chez vous :

  1. Dans un terminal, tapez curl -sI http://votresite.fr et lisez la ligne location : elle doit pointer directement vers l’adresse HTTPS finale. Recommencez pour les trois autres variantes.
  2. Sans terminal, ouvrez une fenêtre de navigation privée et tapez chaque variante : l’adresse finale doit commencer par https:// et afficher le cadenas.
  3. Pour le contenu mixte, ouvrez les outils de développement (F12), onglet Console : un avertissement « Mixed Content » signale une ressource restée en HTTP.

À retenir : quatre adresses, une seule destination en HTTPS, en une redirection maximum.

HTTPS : définition

HTTPS (HyperText Transfer Protocol Secure) est le protocole HTTP transporté dans une connexion chiffrée par TLS. Il garantit trois choses : personne ne lit les données en chemin, personne ne les modifie, et le site est bien celui qu’il prétend être, grâce à son certificat. Le HTTPS utilise par défaut le port 443, contre 80 pour le HTTP.

FAQ : le HTTPS en questions

En HTTP, les données circulent en clair entre le navigateur et le site. En HTTPS, elles sont chiffrées par TLS et un certificat prouve l’identité du site. Le HTTPS utilise le port 443, le HTTP le port 80. Le détail est dans notre tableau comparatif.

SSL est l’ancien nom du protocole de chiffrement, abandonné : SSL 3.0 est obsolète depuis 2015. Les connexions actuelles utilisent TLS, mais l’expression « certificat SSL » est restée dans le langage courant et dans les offres commerciales.

Oui pour le chiffrement : un certificat gratuit comme ceux de Let’s Encrypt protège les échanges de la même façon. Un certificat payant à validation d’organisation vérifie en plus l’identité de l’entreprise, ce qui n’est pas nécessaire pour la plupart des sites.

Oui, chaque utilisateur peut désactiver le réglage « Always Use Secure Connections » dans les paramètres de Chrome. Mais vous ne pouvez pas compter sur vos visiteurs pour le faire : la seule solution côté site est de passer en HTTPS.

Un peu : Google en fait un signal de classement depuis 2014, mais un signal léger. Son vrai effet en 2026 est d’éviter l’alerte de Chrome et la perte de clics qui va avec. Pour le reste, suivez notre guide SEO et GEO 2026.

Sources

Le HTTPS est fait ? Passez aux 11 autres réflexes.

Mises à jour, sauvegardes, mots de passe, formulaires : la checklist pour sécuriser un site web en une journée.

Vérifier les 12 réflexes de sécurité

Aller plus loin

Pour aller plus loin, voici des ressources qui pourraient vous intéresser :