Faille PHP critique : mettre à jour les sites de vos clients

Faille PHP critique : comment mettre à jour les sites de vos clients

Dans Création de site

Mercredi 21 octobre 2026, 16 h, heure de Paris. Le projet PHP publie quatre versions correctives en urgence et demande à tous ses utilisateurs de mettre à jour « immédiatement ». Dans la foulée, le ministère de l’Intérieur met hors ligne ses sites exposés, à la demande de l’ANSSI.

Si vous gérez des sites WordPress, Drupal, Joomla, PrestaShop ou Magento pour vos clients, vous êtes concerné. Les deux failles, surnommées PHP2Shell, permettent d’exécuter du code sur un serveur sans s’y connecter, et les premières tentatives d’attaque sont signalées. Nous avons croisé l’avis officiel de PHP, l’alerte du CERT-FR et les consignes de Google pour en tirer un plan en 4 étapes, à dérouler site par site. La troisième étape protège aussi le référencement de vos clients.

L’essentiel en 30 secondes

  • Deux failles critiques de PHP (CVE-2026-109618 et CVE-2026-109619, score de 9,2 sur 10) permettent de prendre la main sur un serveur sans mot de passe. Passez à PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. Les versions 8.1 et plus anciennes ne recevront aucun correctif officiel.
  • Tous les sites PHP sont exposés, quel que soit le CMS. Mettre à jour WordPress ne corrige rien : c’est la version de PHP du serveur qui compte.
  • Le plan : relever la version de chaque site, mettre à jour ou relancer l’hébergeur, couper en 503 si besoin, puis chercher des traces d’intrusion.
  • Un site en PHP 8.1 ou moins doit migrer. En attendant, le CERT-FR recommande de l’isoler.
  • Prévenez vos clients avec ce que vous avez vérifié. C’est aussi le bon moment pour leur proposer un contrat de maintenance.

Que se passe-t-il avec PHP depuis le 21 octobre 2026 ?

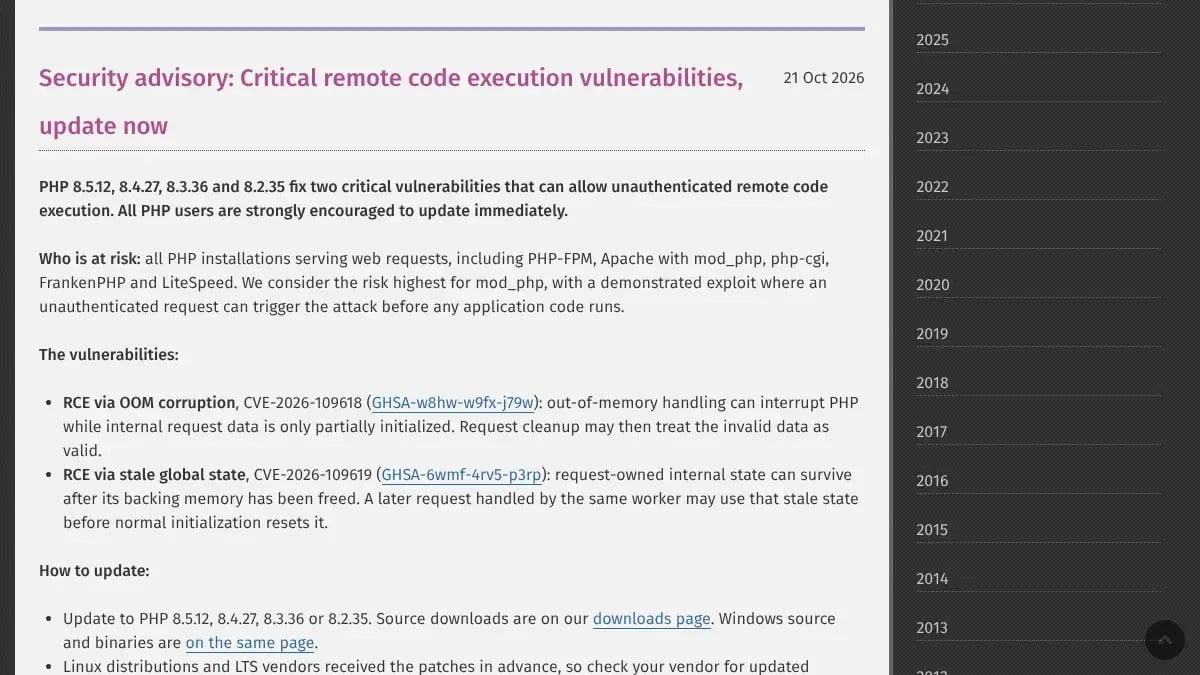
Le 21 octobre 2026, le projet PHP a corrigé deux failles critiques qui permettent d’exécuter du code à distance, sans authentification. Elles portent les identifiants CVE-2026-109618 et CVE-2026-109619, avec un score CVSS v4.0 de 9,2 sur 10 chacune.

Les deux bugs touchent la gestion de la mémoire du moteur PHP lui-même. Ils ne viennent ni de WordPress, ni d’une extension, ni de votre code. Un attaquant envoie une requête piégée, et le serveur peut exécuter ses commandes avec les droits du processus PHP.

Avis de sécurité publié sur php.net le 21 octobre 2026 : les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35 corrigent deux failles d’exécution de code à distance
L’avis de sécurité de PHP, capture du 23 octobre 2026. Source : php.net.

Le tableau ci-dessous indique la version à atteindre selon la branche installée.

Branche PHPVersion corrigéeStatut
8.58.5.12Maintenue
8.48.4.27Maintenue
8.38.3.36Maintenue
8.28.2.35Fin de vie le 31 décembre 2026
8.1 et avantAucune version officiellePlus maintenue : migration nécessaire

Le risque n’est plus théorique. Dans sa mise à jour du 22 octobre, le CERT-FR indique connaître des preuves de concept, c’est-à-dire du code qui démontre l’attaque. Cloudflare et Patchstack ont signalé les premières tentatives d’exploitation. Au 21 octobre au soir, Recorded Future notait qu’aucune compromission à grande échelle n’était encore établie.

À retenir : la faille est dans PHP, pas dans le CMS, et seule une version corrigée la referme.

Vos sites clients sont-ils concernés ?

Oui, dès qu’ils tournent sous PHP et répondent à des requêtes web. L’avis de PHP vise toutes les installations qui servent des pages : PHP-FPM, Apache avec mod_php, php-cgi, FrankenPHP et LiteSpeed. Le risque est jugé le plus élevé avec mod_php. Selon W3Techs, cité par le Blog du Modérateur, PHP équipe 69,3 % des sites dont le langage serveur est identifié.

Ce qui change d’un site à l’autre, c’est la personne qui doit agir :

  • Hébergement mutualisé : l’hébergeur met PHP à jour. Votre rôle est de vérifier qu’il l’a fait. OVHcloud a annoncé des règles de pare-feu applicatif et une campagne de maintenance (Clubic, 21 octobre 2026).
  • Hébergement WordPress infogéré : la plupart des grands acteurs ont déployé des correctifs ou des protections dès le 21 ou le 22 octobre, dont WP Engine, Kinsta, SiteGround et Hostinger, selon The Repository.
  • VPS ou serveur dédié : c’est à vous, ou au client, d’installer la version corrigée.
  • Solution de création de site hébergée : l’éditeur gère le serveur. Si rien n’a été annoncé, posez-lui la question.

Un pare-feu applicatif (WAF) réduit le risque en attendant le correctif. Cloudflare indique protéger par défaut les sites derrière son pare-feu, y compris en formule gratuite. Mais PHP est clair : aucune mesure de contournement ne protège complètement.

À retenir : chaque site PHP est concerné, et pour chacun il faut savoir qui applique le correctif.

Comment mettre à jour les sites de vos clients en 4 étapes ?

Faites l’inventaire, corrigez, protégez le référencement si vous devez couper, puis vérifiez qu’aucun site n’a été visité.

Étape 1. Relever la version PHP de chaque site

Il vous faut le numéro complet, par exemple 8.3.36, pas seulement « 8.3 ». Trois endroits pour le trouver :

  • WordPress : Outils, puis Santé du site, onglet Infos, rubrique Serveur.
  • cPanel : le sélecteur de version PHP (MultiPHP Manager ou « Select PHP Version », selon l’hébergeur). Plesk : les paramètres PHP du domaine.
  • Sinon : demandez la version à l’hébergeur.

Notez le tout dans un tableau simple : site, hébergeur, version relevée, date du correctif. Il vous servira pour l’étape 4 et pour vos clients.

Étape 2. Mettre à jour PHP ou relancer l’hébergeur

Sur un serveur que vous gérez, faites une sauvegarde, installez la version corrigée depuis les paquets de votre distribution, puis redémarrez PHP et le serveur web. Selon PHP, les distributions Linux et les éditeurs de versions à support long ont reçu les correctifs en avance.

Sur un hébergement mutualisé, écrivez au support. Voici un message à adapter :

Bonjour, suite à l’avis de sécurité PHP du 21 octobre 2026 (CVE-2026-109618 et CVE-2026-109619), pouvez-vous me confirmer que le serveur qui héberge [domaine] tourne sur une version corrigée (8.5.12, 8.4.27, 8.3.36 ou 8.2.35) ou dispose d’un correctif rétroporté ? Merci de m’indiquer la date d’application.

Si vous administrez le serveur et ne pouvez pas mettre à jour tout de suite, PHP propose des mesures provisoires. La plus simple désactive le suivi de progression des envois de fichiers dans php.ini (pas dans un .user.ini), puis demande de redémarrer tous les processus PHP :

session.upload_progress.enabled = 0

À noter : ce réglage ne couvre que CVE-2026-109619. Il fait gagner du temps, il ne remplace pas la mise à jour.

Étape 3. Si vous devez couper un site, renvoyer une erreur 503

Le 21 octobre, John Mueller (Google) a rappelé la règle : un site coupé pour un correctif d’urgence doit répondre avec un code HTTP 503, pas laisser les requêtes échouer, ni renvoyer une 404 ou une 500. Vous pouvez le faire en dehors de PHP, depuis votre CDN ou en pointant le domaine ailleurs.

La documentation de Google précise trois points :

  • le 503 convient pour une coupure de 1 à 2 jours, avec un en-tête Retry-After qui indique le retour prévu ;
  • le fichier robots.txt ne doit jamais répondre en 503, sinon Google cesse d’explorer tout le site ;
  • les codes 404 et 410, ou une balise noindex, retirent les pages des résultats.

Au-delà de quelques jours, Google conseille plutôt une page d’accueil temporaire, indexable, en code 200.

Étape 4. Chercher des traces d’intrusion

Les attaques ont commencé avant la publication des correctifs. Wordfence conseille de conserver les journaux du serveur et du pare-feu depuis au moins 48 heures avant le 21 octobre. Sucuri recommande de vérifier quatre points :

  • des fichiers PHP que vous ne reconnaissez pas ;
  • des tâches planifiées (cron) ajoutées ;
  • des comptes administrateur inconnus ;
  • des connexions sortantes suspectes depuis le serveur.

Sur WordPress, nos 6 conseils pour sécuriser un site contre le piratage vous aident à faire ce tour. Si vous trouvez quelque chose, suivez le plan d’urgence de notre guide Sécuriser son site web : 12 réflexes : garder les preuves, corriger, changer tous les mots de passe, puis restaurer une sauvegarde saine.

À retenir : l’inventaire des versions est l’étape qui conditionne toutes les autres, commencez par là.

Que faire d’un site encore en PHP 8.1 ou moins ?

Il faut le migrer vers une branche maintenue, car aucun correctif officiel ne sortira pour ces versions. PHP a publié sur GitHub des correctifs minimaux pour les branches 7.4, 8.0 et 8.1, destinés à ceux qui compilent PHP eux-mêmes. Certaines distributions Linux rétroportent aussi les correctifs. Ce sont des solutions d’attente.

Vous ne serez pas seul dans ce cas. D’après les relevés VirusTotal cités par Recorded Future, environ 758 000 adresses IP qui affichent leur version de PHP tournent sur une branche en fin de vie, contre 272 000 sur une branche maintenue.

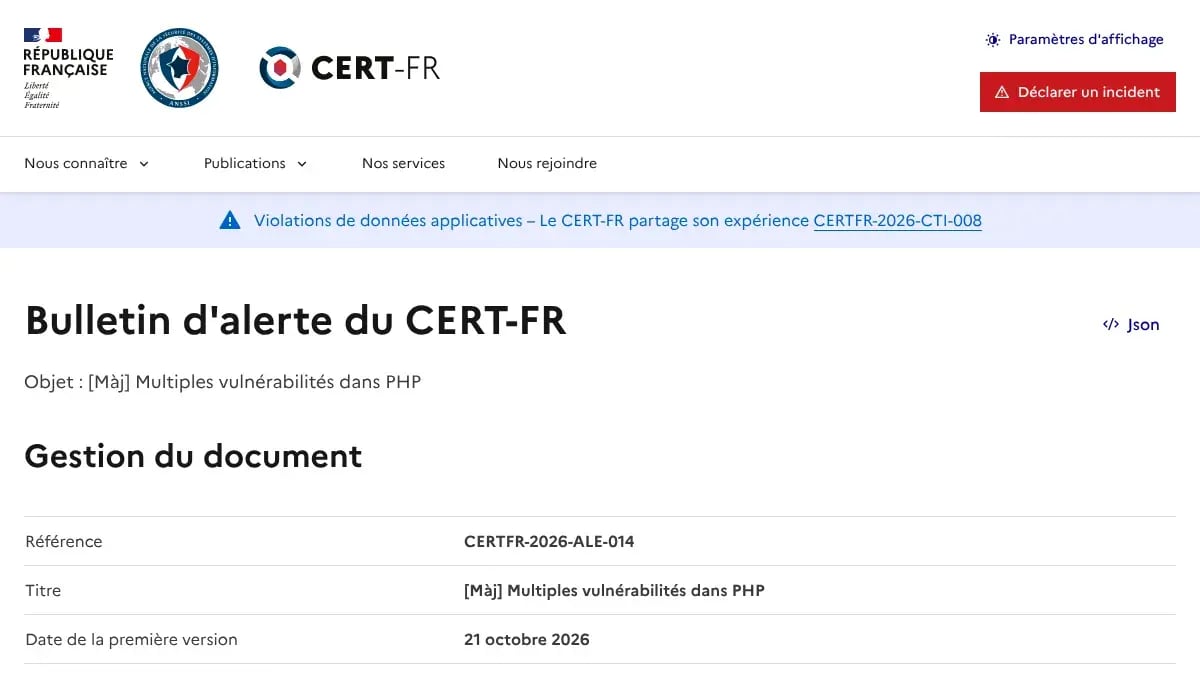
Bulletin d’alerte CERTFR-2026-ALE-014 du CERT-FR intitulé Multiples vulnérabilités dans PHP, publié le 21 octobre 2026
Le bulletin d’alerte du CERT-FR, capture du 23 octobre 2026. Source : CERT-FR.

Pour ces sites, le CERT-FR recommande d’isoler l’équipement, puis de migrer. En pratique :

  1. Coupez le site en 503 ou placez-le derrière un pare-feu applicatif.
  2. Testez une copie du site en PHP 8.3 ou plus récent, avec son thème et ses extensions.
  3. Basculez la production une fois la copie validée.

Visez au moins PHP 8.3. Une migration vers 8.2 vous obligerait à recommencer après le 31 décembre 2026, date de fin de vie de cette branche.

À retenir : un site en PHP 8.1 ou moins ne se corrige pas, il se migre.

Comment en parler à vos clients ?

Écrivez-leur aujourd’hui, avec des faits : ce qui s’est passé, ce que vous avez vérifié, ce qui reste à faire. Un client qui apprend la faille par la presse et pas par vous se demandera ce que vous surveillez d’autre.

Votre message tient en trois paragraphes :

  1. Une faille critique de PHP, le langage de son site, a été corrigée le 21 octobre 2026.
  2. Vous avez vérifié la version de son serveur, avec le résultat et la date.
  3. Ce qui reste : rien, une confirmation attendue de l’hébergeur, ou une migration à planifier.

Pour les sites en PHP 8.1 ou moins, la migration est une prestation à chiffrer. Et pour les clients qui n’ont aucun suivi, c’est l’occasion de proposer un contrat de maintenance : veille de sécurité, mises à jour, sauvegardes testées. Vous pouvez préparer et envoyer ce devis depuis un logiciel de facturation comme Wuro.

À retenir : prévenir vos clients avant qu’ils ne vous posent la question renforce leur confiance.

PHP2Shell, c’est quoi ?

PHP2Shell est le surnom donné aux failles CVE-2026-109618 et CVE-2026-109619 du langage PHP, corrigées le 21 octobre 2026. Elles permettent une exécution de code à distance : un attaquant envoie une requête piégée et fait exécuter ses propres commandes par le serveur, sans identifiant. Le nom n’est pas officiel, l’avis de PHP ne l’emploie pas.

FAQ : la faille PHP et vos sites

Ouvrez Outils, puis Santé du site, onglet Infos, rubrique Serveur, et relevez la version de PHP. Si elle est inférieure à 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 sur sa branche, le site est exposé, sauf correctif rétroporté par l’hébergeur. Le détail est dans nos 4 étapes.

Non. La faille est dans PHP, le langage installé sur le serveur, pas dans WordPress. C’est la version de PHP qu’il faut mettre à jour, vous-même ou par votre hébergeur.

Beaucoup l’ont fait entre le 21 et le 22 octobre 2026, d’autres déploient encore. Ne le supposez pas : vérifiez la version affichée ou demandez une confirmation écrite au support. Si l’hébergeur ne répond pas, appliquez les réflexes de notre guide pour sécuriser un site web.

Pas si la coupure est courte et répond en code 503. Google conseille ce code pour 1 à 2 jours, avec un en-tête Retry-After, et jamais sur le fichier robots.txt. Une 404 ou une 500 risque en revanche de faire sortir des pages des résultats.

Il réduit le risque en attendant le correctif, et Cloudflare protège par défaut les sites derrière son pare-feu, y compris en formule gratuite. Mais PHP indique qu’aucune mesure de contournement ne protège complètement : la mise à jour reste nécessaire. Pensez aussi à vérifier que vos sites sont entièrement en HTTPS, car Chrome avertit désormais tous ses utilisateurs avant une connexion HTTP.

Sources

Après la faille PHP, le tour complet de vos sites

HTTPS, sauvegardes, accès, extensions : faites le tour complet de la sécurité de vos sites avant la fin du Cybermois.

Vérifier les 12 réflexes de sécurité

Aller plus loin

Pour aller plus loin, voici des ressources qui pourraient vous intéresser :