Sécuriser son site web : 12 réflexes pour TPE et PME (Cybermois 2026)

Sécuriser son site web : 12 réflexes à appliquer avant la fin du Cybermois

Dans Création de site

Un mot de passe trop court. Une extension oubliée depuis deux ans. Une sauvegarde que personne n’a jamais testée. Il n’en faut pas plus pour qu’un site vitrine se retrouve un matin avec une page d’accueil qui n’est plus la vôtre. En 2025, Cybermalveillance.gouv.fr a reçu plus de 504 000 demandes d’assistance, 20 % de plus qu’en 2024, et les intrusions chez les professionnels ont plus que doublé. Octobre, c’est le Cybermois : nous avons repris les recommandations officielles de Cybermalveillance.gouv.fr et de la CNIL pour en tirer 12 réflexes concrets, à cocher d’ici le 31 octobre.

L’essentiel en 30 secondes

  • La menace grandit : plus de 504 000 demandes d’aide à Cybermalveillance.gouv.fr en 2025 (+20 %). Le piratage de compte est la première attaque subie par les professionnels.
  • Trois fondations : un site en HTTPS, des mises à jour appliquées sans attendre, des sauvegardes testées.
  • Les accès d’abord : un mot de passe long et unique par compte, la double authentification partout où elle existe, et pas un administrateur de trop.
  • Le reste du site : des extensions triées, des formulaires protégés, un nom de domaine renouvelé automatiquement, des données personnelles réduites au strict nécessaire.
  • Préparez la crise : sachez qui appeler et quoi faire si votre site est piraté, avant que ça arrive.

Pourquoi votre site est une cible, même petit
Bannière du Cybermois 2026 : Se Cyber Protéger, ce n’est pas si bête
Visuel : Cybermalveillance.gouv.fr (licence Etalab 2.0)

« Qui voudrait pirater le site de mon agence de trois personnes ? » C’est la question qu’on entend le plus. La réponse est simple : personne en particulier. Et c’est bien le problème.

La plupart des attaques sont automatiques. Des robots parcourent le web à la recherche d’une faille connue, d’un mot de passe faible ou d’une extension pas à jour. Ils ne choisissent pas votre site. Ils trouvent la porte ouverte.

Une fois dedans, l’attaquant peut :

  • remplacer vos pages par ses propres messages (on parle de « défiguration ») ;
  • cacher des liens ou des pages de spam qui ruinent votre référencement ;
  • voler les données de vos clients, saisies dans vos formulaires ;
  • se servir de votre site pour envoyer des e-mails frauduleux.

Les chiffres 2025 de Cybermalveillance.gouv.fr confirment la tendance chez les professionnels : piratage de compte (21 % des demandes, +52 %), hameçonnage (16 %), intrusions (+112 %).

Mini-résumé : votre site n’a pas besoin d’être connu pour être attaqué, il suffit qu’il soit mal protégé.

Les fondations : HTTPS, mises à jour, sauvegardes

Réflexe 1. Passer tout le site en HTTPS

Le HTTPS chiffre les échanges entre le visiteur et votre site : identifiants, formulaires, paiements. Sans lui, ces données circulent en clair, et les navigateurs affichent « Non sécurisé » à côté de votre adresse.

Vérifiez que toutes vos pages s’ouvrent en https://, et que l’ancienne adresse en http:// redirige bien vers la nouvelle. Pour comprendre le fonctionnement du certificat, notre article Le HTTPS, qu’est-ce que c’est et pourquoi s’en préoccuper ? reprend tout depuis le début.

Réflexe 2. Appliquer les mises à jour sans attendre

Une faille publiée, c’est une faille que tous les robots connaissent. Cybermalveillance.gouv.fr demande d’appliquer les correctifs de sécurité « dès leur disponibilité » : CMS, thème, extensions, et serveur si vous le gérez.

Concrètement : activez les mises à jour automatiques quand c’est possible, et bloquez 15 minutes par semaine pour vérifier le reste.

Réflexe 3. Sauvegarder, puis tester la restauration

Une sauvegarde que vous n’avez jamais restaurée n’est qu’un espoir. Programmez des sauvegardes régulières des fichiers et de la base de données, gardez-en une copie hors du serveur, et faites un essai de restauration au moins une fois par trimestre.
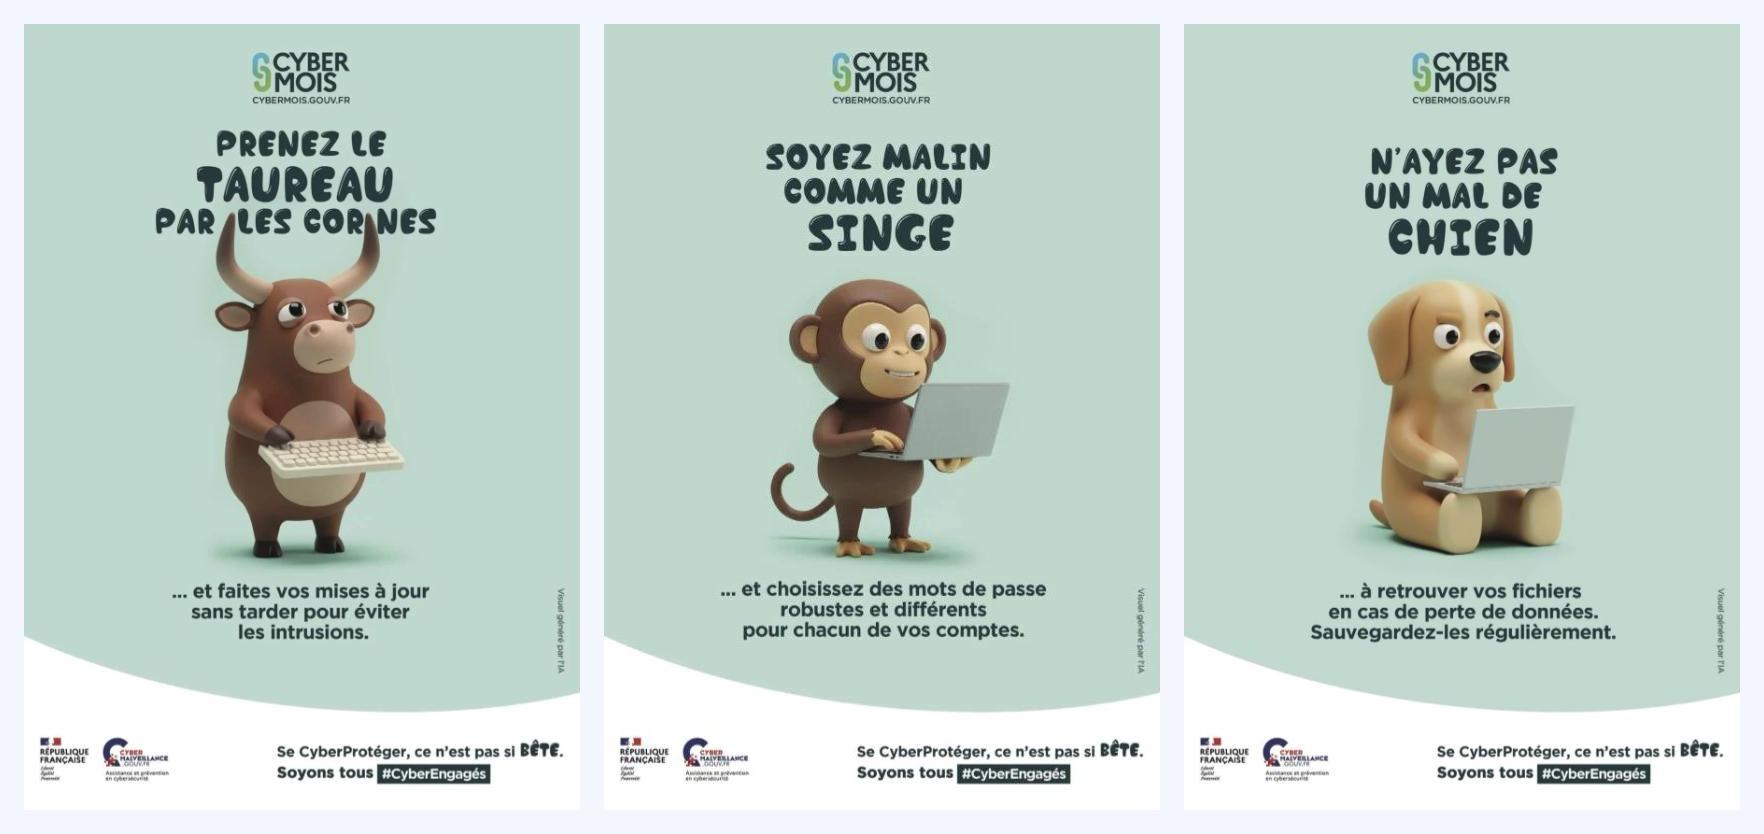
Cybermois 2026 affiches reflexes
Mises à jour, mots de passe, sauvegardes : trois réflexes illustrés par la campagne du Cybermois 2026. Visuel : Cybermalveillance.gouv.fr (licence Etalab 2.0)

Mini-résumé : HTTPS, mises à jour et sauvegardes testées règlent une grande partie des risques à elles seules.

Les accès : mots de passe, double authentification, comptes

Réflexe 4. Un mot de passe long et unique par compte

Le piratage de compte est la première attaque subie par les professionnels. La parade commence par des mots de passe longs, différents pour chaque service. La CNIL a revu ses recommandations en 2022 : elle raisonne désormais en « entropie » (le degré d’imprévisibilité), et ne demande plus de changer son mot de passe à intervalle régulier.

Pour y arriver sans tout retenir, utilisez un générateur de mot de passe et rangez le tout dans un gestionnaire de mots de passe.

Réflexe 5. Activer la double authentification

Un code reçu sur votre téléphone en plus du mot de passe, et un mot de passe volé ne suffit plus. Activez-la sur l’administration du site, chez votre hébergeur, chez votre registraire de nom de domaine et sur la messagerie liée au site. C’est souvent par l’e-mail qu’un pirate récupère tout le reste.

Réflexe 6. Un administrateur de moins

Faites le tour des comptes qui ont accès au site. Le stagiaire de l’an dernier ? L’agence qui a livré le site en 2023 ? Supprimez les comptes inutiles et donnez à chacun le niveau de droits strictement nécessaire : un rédacteur n’a pas besoin d’installer des extensions.

Mini-résumé : un pirate entre plus souvent par un compte que par une faille technique, verrouillez les accès en priorité.

Le site lui-même : extensions, formulaires, nom de domaine, RGPD

Réflexe 7. Trier les extensions

Chaque extension ajoute du code, donc des risques. Supprimez celles que vous n’utilisez plus (les désactiver ne suffit pas). Pour les autres, vérifiez qu’elles viennent d’une source officielle et qu’elles ont été mises à jour récemment. Sur WordPress, nos 6 conseils pour sécuriser votre site contre le piratage détaillent la marche à suivre.

Réflexe 8. Protéger les formulaires

Contact, devis, inscription : vos formulaires sont une porte d’entrée pour le spam et les attaques automatisées. Ajoutez un captcha ou une protection anti-robot, limitez les champs au nécessaire et n’acceptez pas n’importe quel type de fichier en pièce jointe.

Réflexe 9. Ne pas laisser filer votre nom de domaine

Un nom de domaine expiré peut être racheté en quelques heures, avec votre trafic et votre réputation. Activez le renouvellement automatique, vérifiez que l’adresse e-mail du compte est à jour, et demandez à votre registraire s’il propose un verrouillage du domaine.

Réflexe 10. Collecter moins de données (et les protéger)

Moins vous stockez de données personnelles, moins une fuite fait de dégâts. Ne demandez que ce dont vous avez besoin, supprimez les vieux messages de contact, et vérifiez votre bandeau cookies. Si vous cherchez un outil, notre sélection de logiciels RGPD vous aide à choisir.

Mini-résumé : chaque extension, champ de formulaire ou donnée stockée est une surface d’attaque, gardez seulement l’utile.

La surveillance : repérer une attaque et savoir réagir

Réflexe 11. Surveiller votre site chaque semaine

Une attaque discrète peut passer inaperçue pendant des mois. Quelques gestes simples :

  • consultez le rapport « Problèmes de sécurité » de Google Search Console ;
  • tapez site:votredomaine.fr dans Google pour repérer des pages que vous n’avez pas créées ;
  • activez les alertes de connexion de votre CMS et de votre hébergeur.

Réflexe 12. Préparer votre plan d’urgence

Le jour où votre site est piraté, vous n’aurez pas le temps de chercher. Notez dès aujourd’hui, sur une seule page :

  1. les contacts de votre hébergeur et de votre prestataire ;
  2. où se trouvent vos sauvegardes et comment les restaurer ;
  3. les réflexes de Cybermalveillance.gouv.fr en cas de défiguration de site : conserver les preuves (captures, journaux), identifier la faille, corriger et changer tous les mots de passe avant de remettre en ligne, porter plainte.

Info : pour un diagnostic et une mise en relation avec des professionnels, la plateforme 17Cyber de Cybermalveillance.gouv.fr est là pour vous.

Mini-résumé : surveiller permet de détecter vite, et un plan écrit permet de réagir sans paniquer.

La checklist à imprimer

RéflexeTemps estiméFréquence
1. Tout le site en HTTPS30 minUne fois
2. Mises à jour appliquées15 minChaque semaine
3. Sauvegarde testée1 hChaque trimestre
4. Mots de passe longs et uniques1 hUne fois, puis à chaque nouveau compte
5. Double authentification activée20 minUne fois
6. Comptes et droits revus20 minChaque semestre
7. Extensions triées30 minChaque trimestre
8. Formulaires protégés30 minUne fois
9. Domaine en renouvellement automatique10 minUne fois
10. Données et cookies vérifiés1 hChaque année
11. Contrôle Search Console5 minChaque semaine
12. Plan d’urgence écrit30 minUne fois, à mettre à jour

Comptez environ une journée pour tout mettre en place, puis quelques minutes par semaine.

Et si vous ne voulez pas gérer tout ça ?

Une partie de cette liste dépend de la façon dont votre site est hébergé. Sur une solution clé en main comme e-monsite, le CMS est sécurisé et mis à jour automatiquement, l’hébergement est inclus et situé en France, et le certificat HTTPS peut être activé depuis l’administration. Les réflexes sur les accès, les formulaires, le nom de domaine et les données restent, eux, de votre ressort.

Mini-résumé : une journée de travail et cinq minutes par semaine suffisent pour couvrir l’essentiel.

Le Cybermois, c’est quoi ?

Le Cybermois est le mois européen de la cybersécurité, organisé chaque année en octobre. En France, il est coordonné par Cybermalveillance.gouv.fr. L’édition 2026, la 14e, a pour slogan « Se Cyber Protéger, ce n’est pas si bête » et mobilise plus de 2 400 partenaires pour diffuser les bons réflexes auprès des particuliers, des entreprises et des collectivités.

Visuels rs cybermois 2026

FAQ : vos questions sur la sécurité d’un site web

Pages modifiées, redirections vers d’autres sites, alerte dans Google Search Console, résultats étranges sur une recherche site:votredomaine.fr, ou messages d’alerte du navigateur : ce sont les signes les plus courants.

Conservez les preuves (captures, journaux), prévenez votre hébergeur, identifiez et corrigez la faille, changez tous les mots de passe, puis restaurez une sauvegarde saine. Cybermalveillance.gouv.fr recommande aussi de porter plainte.

Non, plus forcément. La CNIL indique depuis 2022 que forcer un changement périodique n’est pas une mesure réellement efficace. Mieux vaut un mot de passe long, unique, et la double authentification.

Oui. Les attaques sont pour la plupart automatisées et visent les failles, pas la notoriété. Un site vitrine piraté peut servir à envoyer du spam ou à piéger vos clients.

C’est le mois européen de la cybersécurité, en octobre. En France, il est coordonné par Cybermalveillance.gouv.fr. L’édition 2026, la 14e, a pour slogan « Se Cyber Protéger, ce n’est pas si bête ».

Passez à l’action

HTTPS, SEO, hébergement, WordPress : retrouvez tous nos guides pratiques pour créer et faire vivre votre site dans la rubrique Création de site.

Voir les articles Création de site

Aller plus loin

Pour aller plus loin, voici des ressources qui pourraient vous intéresser :